Hasta verilerinin güvenliği ve gizliliği, modern sağlık hizmetlerinin temel unsurlarından biridir. Sağlık bilgi sistemlerinin yaygınlaşmasıyla birlikte, hasta bilgilerinin dijital ortamda saklanması, bu bilgilerin korunmasını daha da kritik hale getirmiştir. Türkiye’de sağlık sektöründe faaliyet gösteren hastaneler ve diğer sağlık kurumları, hasta verilerini korumakla yükümlüdür. Bu yazıda, sağlık bilgi sistemlerinde hasta verilerinin güvenliği ve gizliliği, Türkiye’deki yasal düzenlemeler, kullanılan teknolojiler ve karşılaşılan zorluklar ele alınacaktır.
Hasta Verilerinin Önemi
Hasta Bilgilerinin Hassasiyeti
Tıbbi veriler, kişisel verilerin en hassas türlerinden biridir. Bir hastanın tıbbi geçmişi, tedavi süreçleri, laboratuvar sonuçları ve ilaç kullanımı gibi bilgileri içerir. Bu bilgiler, hastanın sağlık durumunu tam anlamıyla yansıtmakta ve tedavi süreçlerinin planlanmasında hayati bir rol oynamaktadır. Bu nedenle, bu verilerin yanlış kişilerin eline geçmesi, sadece bireysel mahremiyetin ihlaline değil, aynı zamanda hastaların fiziksel ve psikolojik zarar görmesine neden olabilir.
Veri İhlallerinin Etkileri
Veri ihlalleri, hasta güvenliğini ve sağlık hizmetlerinin kalitesini doğrudan etkileyebilir. Bir sağlık kuruluşunda yaşanacak bir veri ihlali, hastaların sağlık bilgilerine yetkisiz kişilerin erişmesine yol açabilir, bu da hastaların güvenini sarsabilir ve kuruma olan itimadı zedeleyebilir. Ayrıca, veri ihlalleri, hukuki sorunlara yol açarak kurumlar için mali cezalar ve itibar kaybı gibi olumsuz sonuçlar doğurabilir.
Hasta Mahremiyeti ve Güvenliği Arasındaki İlişki
Hasta mahremiyeti, hasta güvenliğinin temel bileşenlerinden biridir. Sağlık personeli, hastaların mahremiyetine saygı göstererek ve bilgilerini güvenli bir şekilde saklayarak, onların tedavi süreçlerinde kendilerini güvende hissetmelerini sağlar. Mahremiyetin korunması, hastaların sağlık hizmetlerinden tam anlamıyla faydalanabilmelerini ve sağlık sistemine güvenmelerini sağlar.
Türkiye’deki Yasal Düzenlemeler
KVKK (Kişisel Verilerin Korunması Kanunu)
Türkiye’de hasta verilerinin korunması, 2016 yılında yürürlüğe giren Kişisel Verilerin Korunması Kanunu (KVKK) ile güvence altına alınmıştır. KVKK, kişisel verilerin işlenmesi, saklanması ve üçüncü şahıslara aktarılması konularında sıkı düzenlemeler getirmiştir. Bu kanun, sağlık verilerinin açık rızaya ya da Kanunda sayılan sınırlı işleme şartlarından birine (örneğin tıbbi teşhis, tedavi ve bakım hizmetlerinin yürütülmesi amacıyla sır saklama yükümlülüğü altındaki kişilerce işlenmesi) dayanılarak işlenebileceğini ve bu verilerin yüksek güvenlik önlemleriyle korunması gerektiğini belirtmektedir.
Sağlık Bakanlığı Yönetmelikleri
Sağlık Bakanlığı, sağlık bilgi sistemlerinde veri güvenliği ve hasta mahremiyeti ile ilgili çeşitli yönetmelikler yayımlamıştır. Bu yönetmelikler, sağlık kuruluşlarının hasta verilerini nasıl saklaması gerektiğini, hangi güvenlik önlemlerinin alınması gerektiğini ve veri ihlallerinin nasıl raporlanması gerektiğini detaylandırmaktadır. Ayrıca, hastanelerin bu yönetmeliklere uyum sağlaması için düzenli denetimler yapılmaktadır.
Uluslararası Standartlarla Uyumluluk
Türkiye, KVKK ve Sağlık Bakanlığı yönetmelikleri ile uluslararası veri güvenliği standartları arasında uyum sağlamayı amaçlamaktadır. Avrupa Birliği’nin Genel Veri Koruma Yönetmeliği (GDPR) ve ABD’nin Sağlık Sigortası Taşınabilirlik ve Sorumluluk Yasası (HIPAA) gibi düzenlemeler, Türkiye’deki uygulamalara da örnek teşkil etmektedir. Bu standartlara uyum, Türkiye’nin sağlık sektöründe uluslararası alanda rekabet edebilirliğini artırmaktadır.
Veri Güvenliği Teknolojileri
Şifreleme Yöntemleri
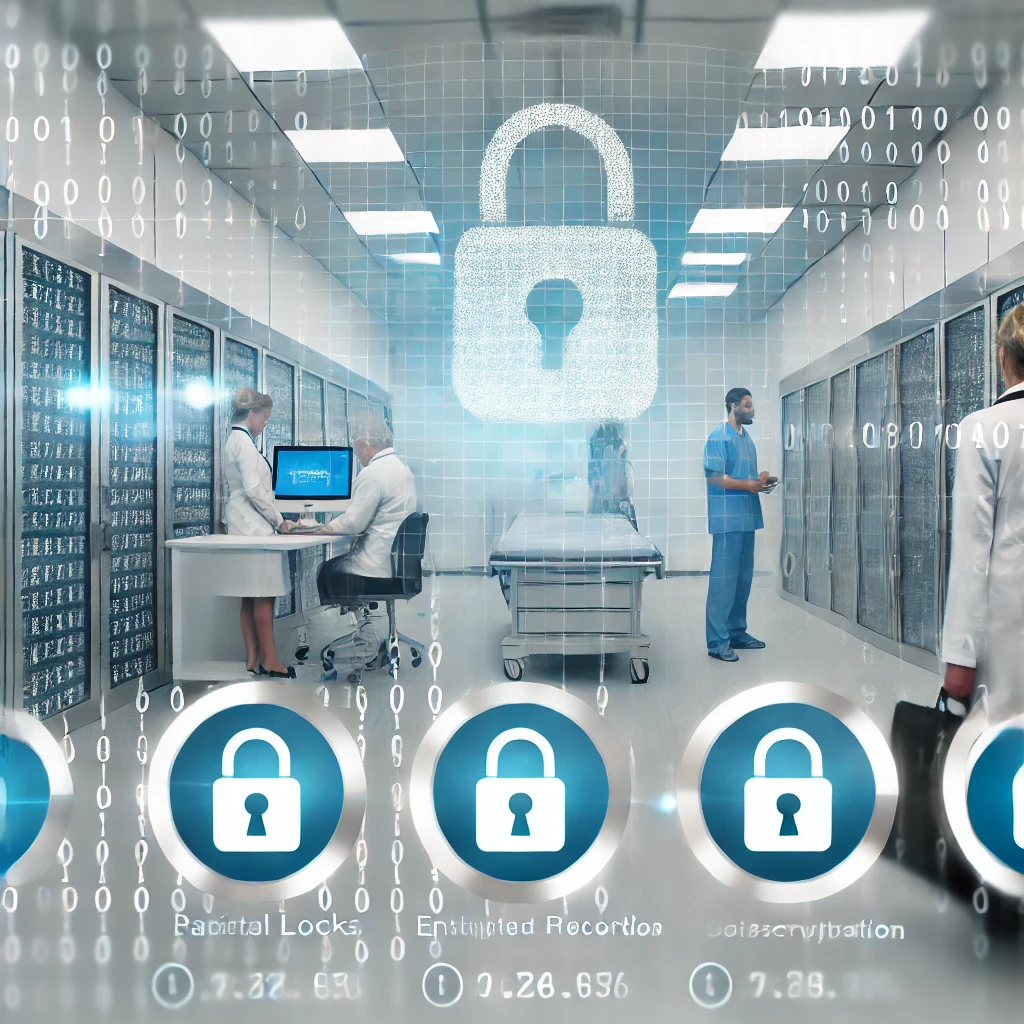
Hasta verilerinin güvenliğini sağlamak için kullanılan en yaygın yöntemlerden biri şifrelemedir. Şifreleme, verilerin sadece yetkili kişiler tarafından okunabilir hale gelmesini sağlar. Sağlık bilgi sistemlerinde kullanılan modern şifreleme algoritmaları, verilerin dijital ortamda güvenli bir şekilde saklanmasını ve iletilmesini garanti altına alır. Özellikle, verilerin bulut ortamında saklanması durumunda şifrelemenin önemi daha da artmaktadır.
Çok Faktörlü Kimlik Doğrulama (MFA)
Çok faktörlü kimlik doğrulama (MFA), sağlık bilgi sistemlerinde kullanıcıların kimliklerini doğrulamak için birden fazla doğrulama yöntemi kullanır. Bu yöntem, yalnızca kullanıcı adı ve şifre ile giriş yapılmasının ötesine geçerek, ek güvenlik adımları (örneğin, SMS doğrulama, biyometrik doğrulama) ile sistem güvenliğini artırır. MFA, sağlık sektöründe yetkisiz erişim riskini azaltarak veri güvenliğini güçlendiren önemli bir teknoloji olarak öne çıkmaktadır.
Siber Güvenlik Protokolleri
Sağlık kuruluşları, hasta verilerinin korunması için çeşitli siber güvenlik protokolleri uygulamaktadır. Bu protokoller, ağ güvenliği, veri yedekleme, erişim kontrolleri ve düzenli güvenlik denetimleri gibi birçok bileşeni içerir. Türkiye’deki hastaneler, bu protokolleri güncelleyerek ve uygulamalarını sürekli olarak denetleyerek, hasta verilerini yetkisiz erişimlere karşı koruma altına almaktadır.
Vaka İncelemeleri ve Uygulama Örnekleri
Türkiye’den Örnekler
Türkiye’de hasta verileriyle ilgili birkaç önemli veri ihlali vakası yaşanmıştır. Bu vakalardan biri, bir özel hastanede eski bir çalışanın, hastaların tıbbi bilgilerini yetkisiz kişilerle paylaştığı bir olayı içermektedir. Bu olay sonucunda, hastane büyük bir itibar kaybına uğramış ve yüksek miktarda para cezası ödemek zorunda kalmıştır. Bu gibi vakalar, veri güvenliğinin sağlanmasında gerekli önlemlerin alınmasının ne kadar önemli olduğunu bir kez daha ortaya koymaktadır.
Uluslararası Örnekler
Dünya genelinde de birçok büyük sağlık veri ihlali yaşanmıştır. Örneğin, ABD’de sağlık kuruluşlarını hedef alan siber saldırılarda çok sayıda hastanın verileri çalınmıştır. Bu tür olaylar, sağlık bilgi sistemlerinin güvenliğini sağlamak için sürekli olarak gelişmiş teknolojilerin kullanılmasının gerekliliğini göstermiştir.
Başarılı Uygulamalar
Türkiye’de bazı sağlık kurumları, veri güvenliği konusunda örnek teşkil eden uygulamalar geliştirmiştir. Bu hastaneler, ileri düzey siber güvenlik önlemleri uygulamakta ve personeline düzenli olarak eğitimler vererek, veri güvenliği bilincini artırmaktadır. Ayrıca, hasta verilerini şifreli bulut sistemlerinde saklayarak, hem veri güvenliğini sağlamakta hem de veri kaybı riskini minimize etmektedir.
Karşılaşılan Zorluklar ve Çözümler
Teknolojik ve Yasal Zorluklar
Sağlık bilgi sistemlerinde veri güvenliği sağlamak, hem teknolojik hem de yasal zorluklarla doludur. Eski teknolojiye sahip hastaneler, yeni güvenlik protokollerini entegre etmekte zorlanabilirken, veri güvenliği ile ilgili yasal düzenlemelere uyum sağlamak da zaman alıcı olabilir. Bu zorlukların üstesinden gelmek için, hastanelerin teknolojik altyapılarını sürekli güncellemeleri ve yasal uyumluluk süreçlerini takip etmeleri gerekmektedir.
Eğitim ve Farkındalık
Veri güvenliği konusunda sağlık personelinin eğitimi ve farkındalığı, güvenliğin sağlanmasında kritik bir rol oynar. Hastaneler, personelini düzenli olarak veri güvenliği konusunda eğitmeli ve olası güvenlik açıkları hakkında farkındalık yaratmalıdır. Bu tür eğitimler, veri ihlali riskini azaltmada ve hasta bilgilerinin güvenliğini artırmada etkili olacaktır.
Hastaların Bilgilendirilmesi
Hasta verilerinin güvenliği, sadece sağlık kuruluşlarının sorumluluğunda değildir. Hastaların da bu konuda bilgilendirilmesi ve kendi verilerinin korunması için gerekli önlemleri almaları önemlidir. Hastalar, sağlık kuruluşlarından verilerinin nasıl korunduğu hakkında bilgi talep edebilir ve kendi bilgilerini güvende tutmak için önerilen adımları takip edebilirler.
Sonuç
Hasta verilerinin güvenliği ve gizliliği, sağlık bilgi sistemlerinin başarısı için hayati öneme sahiptir. Türkiye’deki yasal düzenlemeler ve teknolojik gelişmeler, hasta verilerinin korunmasını sağlamak için sürekli olarak güncellenmektedir. Ancak, sağlık kuruluşlarının bu konuda daha fazla adım atması ve veri güvenliği kültürünü yaygınlaştırması gerekmektedir. Gelecekte, veri güvenliğinin daha da güçlendirilmesi ve hastaların mahremiyetine daha fazla önem verilmesi, Türkiye’deki sağlık sisteminin kalitesini artıracaktır.
Güncelleme (Ekim 2026)
Bu yazı Ekim 2026’da gözden geçirildi. Aşağıdaki notlar, yazının yayımlandığı tarihten bu yana yaşanan gelişmeleri güncel ve kaynaklı verilerle özetler.
6698 sayılı Kanun, 7499 sayılı Kanunla değiştirilmiş ve özel nitelikli kişisel verilerin işlenmesine ilişkin 6. madde ile yurt dışına aktarımı düzenleyen 9. madde 1 Haziran 2024’te yeni hâliyle yürürlüğe girmiştir. Değişiklikle özel nitelikli verilerin işlenme şartları yeniden düzenlenmiş; Kişisel Verileri Koruma Kurumu da bu şartları ve alınması gereken önlemleri açıklayan Özel Nitelikli Kişisel Verilerin İşlenmesine İlişkin Rehber’i yayımlamıştır. (KVKK, Özel Nitelikli Kişisel Verilerin İşlenmesine İlişkin Rehber; Erdem & Erdem, KVKK’da neler değişti (2024))
Yeni 9. madde, yurt dışına aktarımda yeterlilik kararı, uygun güvenceler ve sınırlı istisnai hâllerden oluşan kademeli bir sistem getirmiştir. Kurul’un 2024 yılında kabul ettiği standart sözleşmelerden biri kullanıldığında sözleşmenin imzalanmasından itibaren beş iş günü içinde Kuruma bildirilmesi gerekmektedir. Hasta verilerini yurt dışındaki bulut veya yazılım hizmet sağlayıcılarıyla paylaşan sağlık kuruluşlarının sözleşmelerini bu çerçevede gözden geçirmesi önem taşımaktadır. (KVKK, Kişisel Verilerin Yurt Dışına Aktarılması Rehberi; KVKK, Standart Sözleşmeler duyurusu (2024))
Türkiye’de 7545 sayılı Siber Güvenlik Kanunu 19 Mart 2025 tarihli Resmî Gazete’de yayımlanarak yürürlüğe girmiştir. Kanun, kamu kurumları ile gerçek ve tüzel kişilerin siber saldırılara karşı korunmasını amaçlamakta ve Siber Güvenlik Başkanlığı’nı kurmaktadır. Sağlık kuruluşlarının bilgi güvenliği uygulamalarını KVKK’nın yanı sıra bu kanun ve ikincil düzenlemeleriyle birlikte değerlendirmesi gerekmektedir. (Resmî Gazete, 19.03.2025; Mevzuat Bilgi Sistemi, 7545 sayılı Kanun)
Avrupa Birliği’nde Avrupa Sağlık Veri Alanı (EHDS) Tüzüğü (AB) 2025/327, 5 Mart 2025’te Resmî Gazete’de yayımlanmış ve 26 Mart 2025’te yürürlüğe girmiştir. Tüzük aşamalı olarak uygulanacak; 26 Mart 2029’dan itibaren hasta özetleri ve e-reçetelerin sınır ötesi paylaşımı ile verilerin ikincil kullanımına ilişkin kuralların büyük bölümü uygulanmaya başlayacaktır. AB’li hastalara hizmet veren kurumlar için bu takvim yakından izlenmelidir. (European Commission, EHDS Regulation published (2025))
ABD’de Şubat 2024’te Change Healthcare’e yönelik fidye yazılımı saldırısından etkilenen kişi sayısı, 31 Temmuz 2025’te ABD Sağlık Bakanlığı’na (HHS) yapılan bildirimle 192,7 milyon olarak açıklanmış ve olay ülkedeki en büyük sağlık verisi ihlali olarak kayıtlara geçmiştir. HHS, Ocak 2025’te HIPAA Güvenlik Kuralı’nı güncellemeyi önermiş; öneri, elektronik sağlık verilerinin şifrelenmesini ve çok faktörlü kimlik doğrulamayı sınırlı istisnalarla zorunlu hâle getirmeyi içermektedir. (Healthcare IT News, 2025; HHS, HIPAA Security Rule NPRM (2025))
Kaynaklar
- Sağlık Bakanlığı. (2022). Sağlık Bilgi Sistemleri Yönetmeliği.