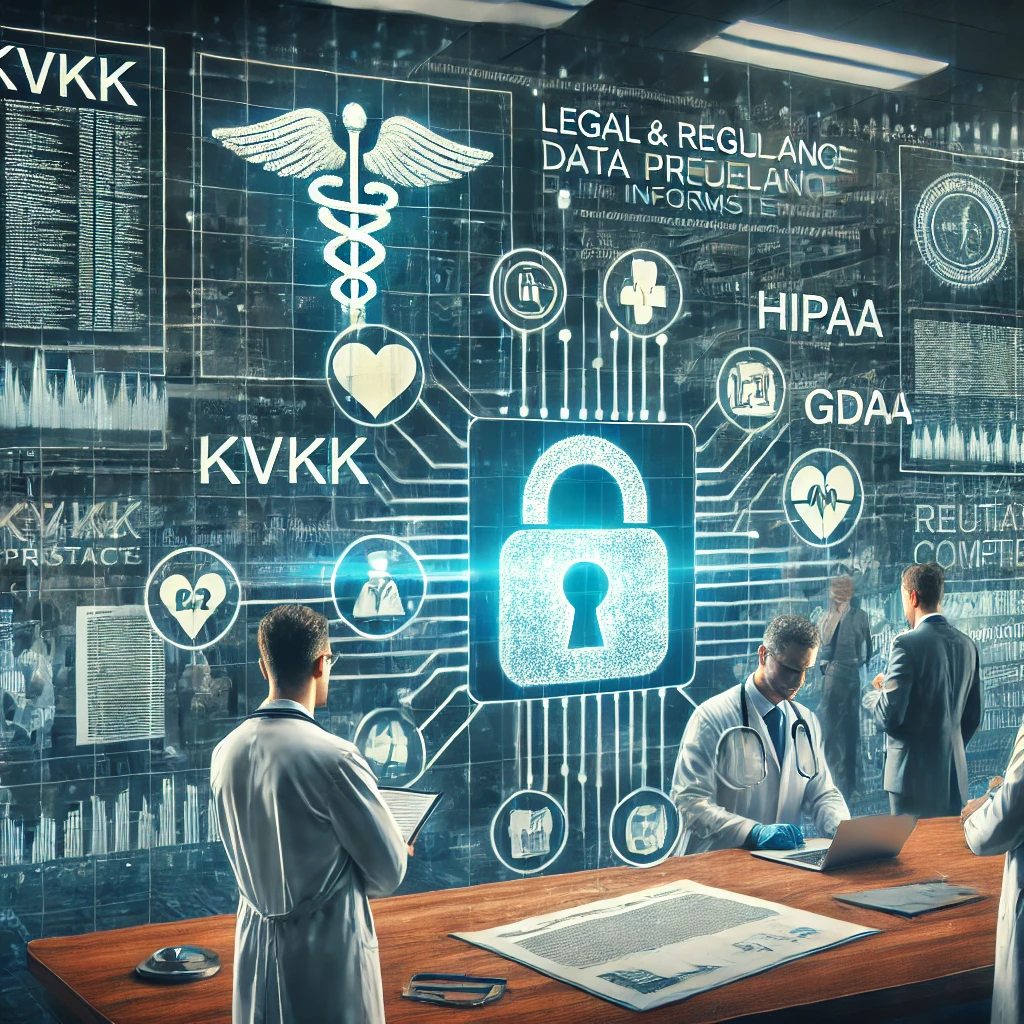
Sağlık bilgi sistemleri, hastanelerin operasyonel verimliliğini artırmanın ve hasta bakımını iyileştirmenin önemli bir parçası haline gelmiştir. Ancak, sağlık verilerinin gizliliği ve güvenliği, bu sistemlerin etkin bir şekilde kullanılması için en önemli önceliklerden biridir. Sağlık bilgi sistemlerinin yasal düzenlemelerle uyumlu olması, hasta bilgilerinin korunması ve verilerin güvenli bir şekilde yönetilmesi açısından kritik öneme sahiptir. Türkiye’de Kişisel Verilerin Korunması Kanunu (KVKK) ve uluslararası düzenlemeler, sağlık sektörüne yönelik yasal gereklilikleri belirleyen temel çerçevelerdir. Bu yazıda, sağlık bilgi sistemlerinin yasal düzenlemelere nasıl uyum sağladığı ve yasal zorunlulukların sektöre olan etkileri incelenecektir.
Türkiye’de Sağlık Bilgi Sistemlerine İlişkin Yasal Düzenlemeler
Kişisel Verilerin Korunması Kanunu (KVKK)
Türkiye’de sağlık bilgi sistemlerinin yasal uyumluluğu, Kişisel Verilerin Korunması Kanunu (KVKK) ile düzenlenmektedir. Bu yasa, hastaların kişisel ve tıbbi verilerinin korunmasını ve gizliliğini sağlamayı amaçlamaktadır. Sağlık bilgi sistemleri, KVKK’ya uygun olarak, kişisel verilerin, hastanın açık rızası ya da Kanunda sayılan sınırlı işleme şartlarından biri (örneğin sır saklama yükümlülüğü altındaki kişilerce teşhis ve tedavi hizmetlerinin yürütülmesi) bulunmadan toplanmasını, işlenmesini ve üçüncü taraflarla paylaşılmasını yasaklar. Ayrıca, veri işleme süreçlerinde güvenlik protokollerine uyarak hastaların mahremiyetini korumak zorundadır.
Sağlık Bakanlığı Yönetmelikleri
Türkiye’de sağlık bilgi sistemlerinin düzenlenmesi için Sağlık Bakanlığı tarafından çeşitli yönetmelikler ve yönergeler belirlenmiştir. Bu yönetmelikler, sağlık verilerinin dijital ortamlarda nasıl tutulacağı, işleneceği ve paylaşılacağına dair detaylı düzenlemeler içerir. Özellikle Elektronik Sağlık Kayıtları (ESK) ile ilgili mevzuatlar, hasta bilgilerinin güvenli bir şekilde saklanması ve yetkisiz erişimlerin engellenmesi için sıkı kurallar koymaktadır. Sağlık bilgi sistemleri, bu yönetmeliklere uygun olarak yapılandırılmalıdır.
Elektronik Sağlık Kayıtları (ESK) ile İlgili Mevzuatlar
Türkiye’de Elektronik Sağlık Kayıtları (ESK) sistemleri, hasta bilgilerini dijital ortamda saklayan en önemli unsurlardan biridir. ESK, sağlık hizmetlerinin kesintisiz ve verimli bir şekilde sunulmasını sağlar. ESK mevzuatları, hasta bilgilerinin kimlik doğrulama süreçleriyle güvenli bir şekilde tutulmasını ve sağlık çalışanlarının bu bilgilere yalnızca yetkileri dahilinde erişmesini zorunlu kılar. Bu sayede, hasta bilgilerinin korunması ve hastane bilgi sistemlerinin güvenli yönetimi sağlanır.
Uluslararası Yasal Düzenlemeler ve Standartlar
HIPAA (ABD)
ABD’de sağlık bilgi sistemlerine yönelik en önemli düzenleyici çerçeve, Health Insurance Portability and Accountability Act (HIPAA) yasasıdır. HIPAA, hasta bilgilerini koruma altına alan ve sağlık sektöründe veri güvenliği standartlarını belirleyen bir düzenlemedir. HIPAA, sağlık bilgi sistemlerinin hasta bilgilerini gizli tutmasını ve verilerin sadece yetkilendirilmiş kişiler tarafından erişilebilmesini sağlar. ABD’de faaliyet gösteren tüm sağlık kuruluşları, bu yasa çerçevesinde veri güvenliği önlemlerini almak zorundadır.
GDPR (Avrupa)
Avrupa Birliği’nde, sağlık verilerinin korunmasına yönelik en önemli düzenleme, Genel Veri Koruma Tüzüğü (GDPR) olarak bilinir. GDPR, sağlık dahil olmak üzere tüm sektörlerde kişisel verilerin işlenmesine yönelik katı kurallar koyar. Sağlık bilgi sistemlerinin GDPR’a uyum sağlaması, sağlık verilerinin yalnızca açık rızaya ya da sağlık hizmetinin sunulması gibi Tüzük’te sayılan özel hukuki dayanaklardan birine (GDPR m. 9) dayanılarak işlenmesini ve veri güvenliğinin sağlanmasını zorunlu kılar. Türkiye’de de AB ile iş yapan hastaneler, GDPR standartlarına uygun çözümler geliştirmektedir.
Uluslararası Standartlar
Sağlık sektörüne yönelik uluslararası veri güvenliği standartları arasında ISO 27799 öne çıkmaktadır. Bu standart, sağlık kuruluşlarının bilgi güvenliği yönetim sistemlerini kurarken uyması gereken prensipleri belirler. ISO 27799, hasta bilgilerinin korunması ve sağlık veri yönetim süreçlerinin güvence altına alınması için global ölçekte kabul edilen bir standarttır. Sağlık bilgi sistemleri, bu standarda uyum sağlayarak uluslararası düzeyde veri güvenliğini garanti altına alabilir.
Yasal Uyumluluk Süreçleri ve Zorluklar
Yasal Uyumluluk Nasıl Sağlanır?
Sağlık bilgi sistemlerinin yasal düzenlemelere uyum sağlaması için öncelikle tüm veri işleme süreçlerinin gözden geçirilmesi gerekir. KVKK, HIPAA ve GDPR gibi yasal düzenlemelere uygun bir şekilde veri toplama, saklama ve paylaşma süreçleri oluşturulmalıdır. Sağlık kuruluşları, veri güvenliği konusunda eğitimli personel istihdam etmeli ve düzenli olarak uyumluluk denetimlerinden geçmelidir.
Veri Gizliliği ve Güvenliği
Sağlık bilgi sistemlerinin yasal düzenlemelere uyum sağlaması, veri gizliliği ve güvenliği konularında ek sorumluluklar getirir. Özellikle dijitalleşme ve bulut teknolojilerinin yaygınlaşmasıyla birlikte, hasta verilerinin siber saldırılara karşı korunması kritik bir hale gelmiştir. Sağlık kuruluşları, gelişmiş şifreleme yöntemleri ve çok faktörlü kimlik doğrulama sistemleri kullanarak veri güvenliğini sağlamak zorundadır.
Yasal Uyumluluk Denetimleri
Sağlık bilgi sistemlerinin yasal düzenlemelere uyumlu olup olmadığının denetlenmesi, düzenleyici kurumlar tarafından yapılır. Türkiye’de Sağlık Bakanlığı denetim yapar; ABD’de HIPAA uyumluluğunu Sağlık ve İnsan Hizmetleri Bakanlığı’na bağlı Sivil Haklar Ofisi (HHS OCR) denetler, Avrupa’da da GDPR uyumluluğu denetime tabidir. Bu denetimler, hastanelerin veri güvenliği önlemlerini ne derece etkin uyguladığını kontrol eder ve gerektiğinde cezai yaptırımlar uygular.
Yasal Düzenlemelerin Sağlık Bilgi Sistemlerine Etkisi
Veri Güvenliğine Getirilen Ek Yükümlülükler
Yasal düzenlemeler, sağlık bilgi sistemlerine veri güvenliği konusunda ek yükümlülükler getirir. Özellikle hasta bilgilerinin dijital ortamda işlenmesi, bu verilerin güvenli bir şekilde saklanmasını ve işlenmesini zorunlu kılar. Bu durum, sağlık kuruluşlarının veri güvenliği çözümlerine daha fazla yatırım yapmasını ve teknolojik altyapılarını sürekli güncellemelerini gerektirir.
Hastane Yönetimi Üzerindeki Etkiler
Yasal düzenlemeler, hastane yönetimi üzerinde önemli etkiler yaratır. Hastane yöneticileri, yasal uyumluluğu sağlamak için veri güvenliği politikaları oluşturmalı ve bu politikaları uygulamalıdır. Ayrıca, yasal düzenlemelere uyum sağlamayan kuruluşlar ciddi yaptırımlarla karşılaşabilir, bu da itibar kaybına ve finansal zararlar doğurabilir.
Hasta Hakları ve Güvencesi
Yasal düzenlemeler, hasta haklarının korunmasında önemli bir rol oynar. KVKK ve GDPR gibi düzenlemeler, hastaların verilerine kimlerin erişebileceğini kontrol etme hakkı tanır. Bu da hastaların sağlık sistemlerine olan güvenini artırır ve sağlık hizmetlerine erişimlerinde daha fazla şeffaflık sağlar.
Türkiye’deki Uygulamalar
Mevcut Durum
Türkiye’de sağlık bilgi sistemleri, KVKK ve Sağlık Bakanlığı yönetmeliklerine uygun olarak düzenlenmektedir. Kamu ve özel hastaneler, yasal düzenlemelere uyum sağlama konusunda önemli adımlar atmıştır. Özellikle Elektronik Sağlık Kayıtları (ESK) sistemlerinin yaygınlaşması, hasta verilerinin güvenli bir şekilde saklanmasını sağlamaktadır.
Başarı Örnekleri
Türkiye’de yasal düzenlemelere uyum sağlama konusunda başarılı uygulama örnekleri bulunmaktadır. Örneğin, KVKK’ya uygun bir veri yönetim sistemi kurulması, hasta verilerinin güvenliğinin üst düzeyde tutulmasını mümkün kılar. Düzenli denetimlerden geçmek de kurumların yasal uyumluluklarını belgelemelerine katkı sağlayabilir.
Sonuç
Sağlık bilgi sistemleri, yasal düzenlemelere uyum sağladığı sürece, hasta verilerinin güvenliği ve gizliliği sağlanabilir. Türkiye’de KVKK, ABD’de HIPAA ve Avrupa’da GDPR gibi düzenlemeler, sağlık sektöründe veri yönetimi süreçlerine yön vermektedir. Sağlık bilgi sistemlerinin yasal uyumluluk süreçlerini doğru bir şekilde yürütmesi, hasta güvenliğini artırırken, sağlık kuruluşlarının itibarını korumada da kritik bir rol oynar. Gelecekte, yasal düzenlemelerin daha da gelişeceği ve sağlık bilgi sistemleri için daha katı güvenlik protokolleri getireceği öngörülmektedir.
Güncelleme (Ekim 2026)
Bu yazı Ekim 2026’da gözden geçirildi. Aşağıdaki notlar, yazının yayımlandığı tarihten bu yana yaşanan gelişmeleri güncel ve kaynaklı verilerle özetler.
Türkiye’de sağlık verilerinin işlenmesine kanun düzeyinde yeni bir dayanak getirildi. 15 Ocak 2025 tarihli ve 32783 sayılı Resmî Gazete’de yayımlanan kanunla 3359 sayılı Sağlık Hizmetleri Temel Kanunu’na eklenen Ek Madde 19, kamu ve özel sağlık kuruluşları ile sağlık meslek mensuplarının kendilerine başvuran kişilerin verilerini işleyebileceğini ve Sağlık Bakanlığının bu verilere hizmet sunumu, halk sağlığı, planlama ve maliyet hesaplama gibi amaçlarla erişebileceğini düzenledi. Aynı madde, verilerin KVKK’da belirtilen şartlar dışında aktarılamayacağını ve Bakanlığın hangi yetkilinin kayıtlı bilgiyi hangi amaçla kullandığını denetlemeye imkân veren bir güvenlik sistemi kuracağını öngörüyor. (Erdem & Erdem, 2025)
Sağlık Bakanlığının Kişisel Sağlık Verileri Hakkında Yönetmeliği de iki kez değiştirildi: ilk değişiklik 3 Aralık 2025 tarihli ve 33096 sayılı Resmî Gazete’de, ikincisi 4 Temmuz 2026 tarihli ve 33300 sayılı Resmî Gazete’de yayımlandı. 2026 değişikliğiyle kişisel sağlık verilerinin düzeltilmesi usulü güncellendi; Sağlık Bilgi Sistemleri Genel Müdürlüğünün yaptığı düzeltme ilgili başvuru için sağlık hizmet sunucusunun kendi veri tabanında da uygulanacak. Ayrıca kişilerin daha önce konulmuş tanıların güncel sağlık durumlarına göre sağlık kurulunca yeniden değerlendirilmesini isteyebilmesine imkân tanındı. Hastane bilgi sistemlerinin bu düzeltme ve yeniden değerlendirme süreçlerini kayıt altına alabilecek şekilde yapılandırılması gerekiyor. (Erdem & Erdem, 2026; Hukuki Haber, 2025)
Siber güvenlik alanında ise 7545 sayılı Siber Güvenlik Kanunu 19 Mart 2025 tarihli ve 32846 sayılı Resmî Gazete’de yayımlanarak yürürlüğe girdi. Kanun kamu kurumları ile gerçek ve tüzel kişileri kapsıyor, Siber Güvenlik Kurulunu kuruyor ve idari para cezaları ile suç tanımları getiriyor. Bildirim usulleri gibi ayrıntılar ikincil mevzuatla belirlendiğinden, hastanelerin bilgi güvenliği politikalarını bu kanun ve ilgili düzenlemelerle birlikte değerlendirmesi gerekiyor. (Alomaliye (Resmî Gazete metni), 2025)
Avrupa Birliği’nde Avrupa Sağlık Veri Alanı (EHDS) Tüzüğü, (AB) 2025/327 sayısıyla 5 Mart 2025’te yayımlandı ve 26 Mart 2025’te yürürlüğe girdi. Tüzük aşamalı uygulanıyor: genel uygulama tarihi Mart 2027, ikincil kullanıma ilişkin hükümler ise Mart 2029’dan itibaren devreye giriyor; tüzük elektronik sağlık kaydı sistemleri için de gereklilikler içeriyor. AB’deki hastalarla veya yazılım tedarikçileriyle çalışan kurumların bu takvimi izlemesi önem taşıyor. (Avrupa Komisyonu, EHDS; A&O Shearman, 2025)
ABD’de HHS, HIPAA Güvenlik Kuralı’nı kapsamlı biçimde güncelleyen taslağı 6 Ocak 2025’te Federal Register’da yayımladı; taslak, şifreleme ve çok faktörlü kimlik doğrulamanın zorunlu hâle getirilmesi ile yılda en az bir kez risk analizi yapılmasını öneriyor. 2026 düzenleme gündemine göre nihai kararın en erken Temmuz 2027’de alınması bekleniyor; o zamana kadar mevcut kural geçerli. Uluslararası standartlar tarafında ISO 27799’un ISO/IEC 27002:2022’ye dayanan üçüncü baskısı Aralık 2025’te yayımlandı ve 2016 sürümünün yerini aldı. (GovInfoSecurity, 2026; ISO, 2025)
Kaynaklar
- ISO 27799 Standardı. (2016). Health Informatics – Information Security Management in Health. (online.sis.se)

“Sağlık Bilgi Sistemlerinde Yasal ve Düzenleyici Gereksinimler: Sağlık Bilgi Sistemlerinin Yasal Düzenlemelerle Uyumluluğu ve Zorunlulukları” için bir yanıt
[…] Sağlık Bilgi Sistemlerinde Yasal ve Düzenleyici Gereksinimler: Sağlık Bilgi Sistemlerinin Yasal Düzenlemelerle Uyumluluğu ve Zorunlulukları – Mahmut Adnan Akyüz, erişim tarihi Ekim 31, 2025, https://mahmutakyuz.com/saglik-bilgi-sistemlerinde-yasal-ve-duzenleyici-gereksinimler-saglik-bilgi-s… […]